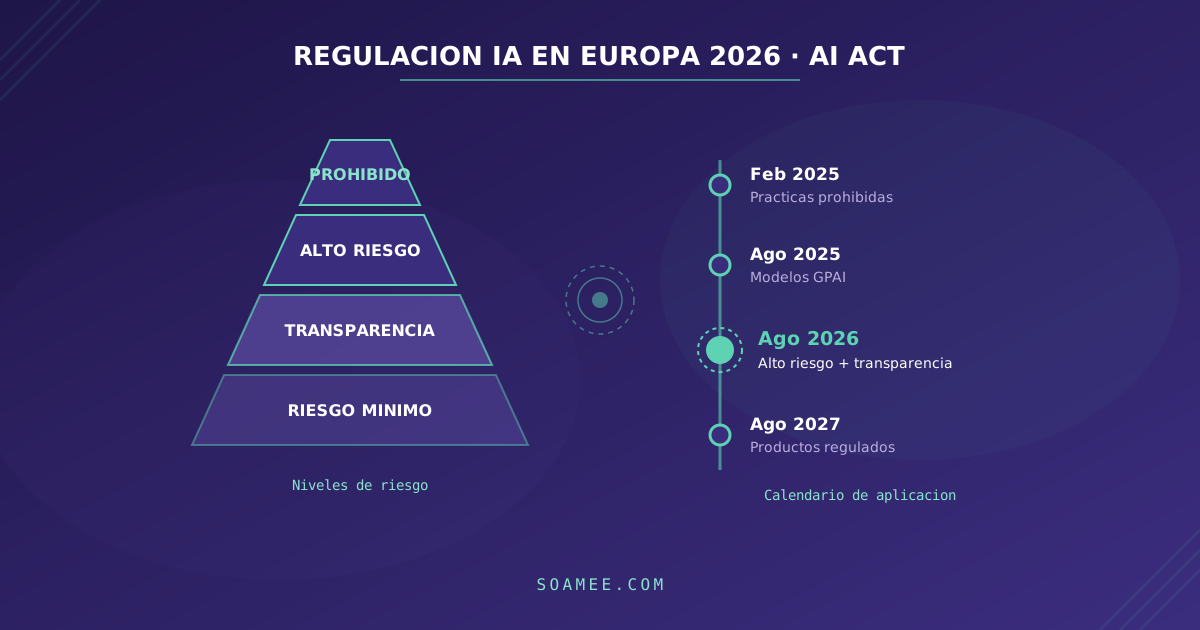
Desde 2 de agosto de 2026 aplicam-se as obrigações de transparência do Regulamento da IA (Regulamento (UE) 2024/1689): um chatbot tem de dizer que é uma IA e o conteúdo sintético tem de ser marcado. As obrigações de risco elevado, que deviam entrar no mesmo dia, foram adiadas: o pacote Omnibus Digital, aprovado em julho de 2026, passa-as para 2 de dezembro de 2027 no caso dos sistemas do Anexo III. Se a sua empresa tem um chatbot de apoio ao cliente, um sistema de scoring, um filtro de currículos com IA ou qualquer automação baseada em modelos de linguagem, esta regulação afeta-o.
Neste guia explicamos o que exige exatamente o Regulamento da IA, que obrigações tem consoante o seu caso de uso e como preparar o seu software para cumprir sem travar a inovação. É a continuação natural do que contámos em como construir um agente de IA e agentes de IA para empresas, agora sob o ângulo da conformidade.
O que é o Regulamento da IA e porque importa agora
O Regulamento da IA (AI Act) é a primeira regulação integral de inteligência artificial do mundo. Foi publicado em julho de 2024, entrou em vigor a 1 de agosto de 2024 e aplica-se de forma faseada. Não regula a tecnologia em si, mas sim os usos: classifica os sistemas de IA segundo o risco que representam para a saúde, a segurança e os direitos fundamentais, e atribui obrigações proporcionais a esse risco.
Afeta qualquer empresa que comercialize, implante ou use sistemas de IA na União Europeia, independentemente de onde esteja estabelecida. Uma startup de Madrid que usa a API de um modelo americano está dentro do âmbito de aplicação tal como o prestador do modelo.
Calendário de aplicação: onde estamos em 2026
| Data | O que entra em aplicação |
|---|---|
| 2 de fevereiro de 2025 | Proibição de práticas de risco inaceitável e literacia em IA (art. 4.º) |
| 2 de agosto de 2025 | Obrigações para modelos de finalidade geral (GPAI), governação e sanções |
| 2 de agosto de 2026 | Obrigações de transparência (art. 50.º): chatbots, conteúdo sintético, deepfakes |
| 2 de dezembro de 2026 | Fim do período transitório para a marcação legível por máquina em sistemas generativos que já estavam no mercado |
| 2 de agosto de 2027 | Modelos de IA de finalidade geral (GPAI) colocados no mercado antes de agosto de 2025 |
| 2 de dezembro de 2027 | Sistemas de risco elevado do Anexo III (emprego, crédito, educação, serviços essenciais…) |
| 2 de agosto de 2028 | Risco elevado integrado em produtos regulados (Anexo I) |
Atualização (outubro de 2026). Quando publicámos este guia, o adiamento do risco elevado era uma proposta da Comissão. Deixou de o ser: o Omnibus Digital sobre IA foi aprovado em julho de 2026 e passou o Anexo III de agosto de 2026 para dezembro de 2027, e o Anexo I de agosto de 2027 para agosto de 2028. As obrigações mantêm-se, só mudam as datas. Também não mudaram a transparência do artigo 50.º, que já se aplica, nem as proibições. O Omnibus suavizou ainda o artigo 4.º: a empresa tem de adotar medidas para que a sua equipa compreenda a IA que usa, mas já não lhe é exigido garantir um nível concreto de conhecimento.
Os quatro níveis de risco
1. Risco inaceitável (proibido desde fevereiro de 2025). Manipulação subliminar, social scoring ao estilo do crédito social, reconhecimento de emoções no trabalho e na educação, scraping indiscriminado de imagens faciais para bases de dados de reconhecimento. Se o seu software faz algo disto, não há obrigação a cumprir: há que eliminá-lo.
2. Risco elevado (Anexo III a partir de dezembro de 2027). Sistemas do Anexo III: recrutamento de pessoal, avaliação de crédito, acesso a serviços essenciais, educação, infraestruturas críticas, biometria. Obrigações completas: sistema de gestão de riscos, governação de dados, documentação técnica, registos (logs), supervisão humana, robustez e cibersegurança, avaliação da conformidade e registo na base de dados europeia.
3. Risco limitado (transparência). Chatbots, geração de conteúdo sintético, deepfakes. A obrigação principal é informar: o utilizador deve saber que interage com uma IA e o conteúdo gerado artificialmente deve estar marcado como tal.
4. Risco mínimo. Filtros de spam, recomendadores de produtos, manutenção preditiva. Sem obrigações específicas, embora se recomendem códigos de conduta voluntários.
O que isto significa se usa IA no seu software (casos reais)
A maioria das empresas com que trabalhamos não treina modelos: integra modelos existentes via API. O Regulamento da IA distingue entre prestador (quem desenvolve ou comercializa o sistema) e responsável pela implantação (quem o usa sob a sua autoridade). As suas obrigações dependem do papel e do caso de uso:
Chatbot de apoio ao cliente
Risco limitado. Deve informar de forma clara que o utilizador fala com uma IA (salvo se for evidente pelo contexto), ter um mecanismo razoável de escalada para um humano e formar a equipa que o opera. Se construiu o chatbot sobre um LLM de terceiros, como explicamos em como criar um agente de IA para atendimento ao cliente, o prestador do modelo tem as suas próprias obrigações GPAI, mas a transparência perante o seu cliente é responsabilidade sua.
Filtro de currículos ou avaliação de candidatos
Risco elevado (Anexo III, ponto 4). Aqui as obrigações são sérias: supervisão humana efetiva (a IA não pode descartar candidatos sem revisão), registos de funcionamento, dados de treino representativos e sem enviesamentos, e informação aos candidatos. Se comprar esta funcionalidade a um fornecedor SaaS, continua a ter obrigações como responsável pela implantação: usar o sistema segundo as instruções, garantir a supervisão humana e conservar os logs.
Scoring de crédito ou de seguros
Risco elevado. Mesmas obrigações que o caso anterior. Além disso, o cliente afetado por uma decisão tem direito a uma explicação da lógica do sistema.
Geração de conteúdo (marketing, relatórios, imagens)
Risco limitado. O conteúdo sintético deve ser identificável como tal (marcação legível por máquina quando for tecnicamente viável). Para uso interno sem publicação, as obrigações são mínimas.
Automação de processos internos com LLMs
Risco mínimo em geral, salvo se o processo afetar decisões sobre pessoas (salários não, promoções sim). A obrigação transversal que já está em vigor desde fevereiro de 2025 é a literacia em IA: tem de tomar medidas para que a sua equipa compreenda as capacidades e os limites dos sistemas que usa.
Checklist de conformidade
- Inventário: liste todos os sistemas de IA em uso, incluindo os SaaS de terceiros com funcionalidades de IA (CRM com scoring, ATS com ranking de candidatos…). É o passo que quase ninguém fez e o que mais surpresas traz.
- Classificação: atribua a cada sistema o seu nível de risco. A maioria cairá em mínimo ou limitado; identifique os poucos de risco elevado.
- Papéis: determine se é prestador ou responsável pela implantação de cada sistema. Atenção ao fine-tuning e à marca branca: comercializar sob a sua marca um sistema de risco elevado converte-o em prestador.
- Transparência: verifique que os seus chatbots se identificam como IA e que o conteúdo gerado é marcado quando aplicável.
- Supervisão humana: em sistemas que afetam pessoas, documente quem revê o quê e com que capacidade real de intervir. Se as pessoas aprovam 99% do que o sistema propõe, meça se estão de facto a revê-lo.
- Documentação e logs: ative o registo de eventos nos seus sistemas de IA e documente as decisões de design. Para risco elevado é obrigatório; para o resto, é a sua melhor defesa.
- Formação: cumpra o artigo 4.º com formação prática à equipa (o que a IA que usam pode e não pode fazer, como detetar erros e alucinações).
- Contratos com fornecedores: peça aos seus fornecedores de IA a documentação de conformidade. Os prestadores GPAI sérios (OpenAI, Anthropic, Google) publicam documentação específica para o Regulamento da IA.
Sanções: o que está em jogo
- Até 35 M€ ou 7% do volume de negócios global por práticas proibidas.
- Até 15 M€ ou 3% por incumprir obrigações de sistemas de risco elevado ou de transparência.
- Até 7,5 M€ ou 1% por fornecer informações incorretas às autoridades.
Em Espanha, a autoridade de fiscalização é a AESIA (Agência Espanhola de Supervisão da Inteligência Artificial), e existe um sandbox regulatório para testar sistemas de risco elevado num ambiente controlado antes de os lançar no mercado.
Conformidade desde a conceção: a vantagem de construir bem desde o início
O erro mais comum que vemos é tratar o Regulamento da IA como um trâmite legal que se resolve com um documento. Na prática, a conformidade decide-se na arquitetura do software:
- Rastreabilidade: registar prompts, respostas e decisões do modelo desde o primeiro dia custa pouco; acrescentá-lo a posteriori a um sistema em produção é um projeto em si mesmo.
- Human-in-the-loop: desenhar os fluxos para que a IA proponha e uma pessoa decida (nos casos que o exigem) é uma decisão de produto, não um remendo.
- Avaliação contínua: os testes de qualidade e de enviesamento sobre as saídas do modelo (evals) são a evidência técnica de que o seu sistema faz o que diz que faz.
- Desacoplamento do modelo: se a sua arquitetura permite mudar de fornecedor de modelo, pode reagir se um prestador não cumprir as suas obrigações GPAI.
Na Soamee construímos agentes e sistemas de IA para empresas com estes princípios incorporados desde o design, e fazemos auditorias de IA responsável a sistemas que já estão em funcionamento. Se está a integrar IA no seu produto ou a automatizar processos e quer fazê-lo cumprindo o Regulamento da IA sem travar o desenvolvimento, falemos.
Conclusão
O Regulamento da IA não proíbe usar IA na sua empresa: regula como usá-la de forma responsável. Para a grande maioria dos casos de uso (chatbots, geração de conteúdo, automação interna) as obrigações são comportáveis: transparência, formação e bom senso documentado. Os sistemas de risco elevado exigem mais, mas são uma minoria identificável com um inventário bem feito.
A transparência já se aplica desde agosto de 2026. Para o risco elevado faltam pouco mais de catorze meses, um prazo curto se for preciso acrescentar rastreabilidade e supervisão humana a um sistema que já está em produção. As práticas que a regulação exige (rastreabilidade, supervisão, avaliação) são as mesmas que fazem com que um sistema de IA funcione bem em produção.