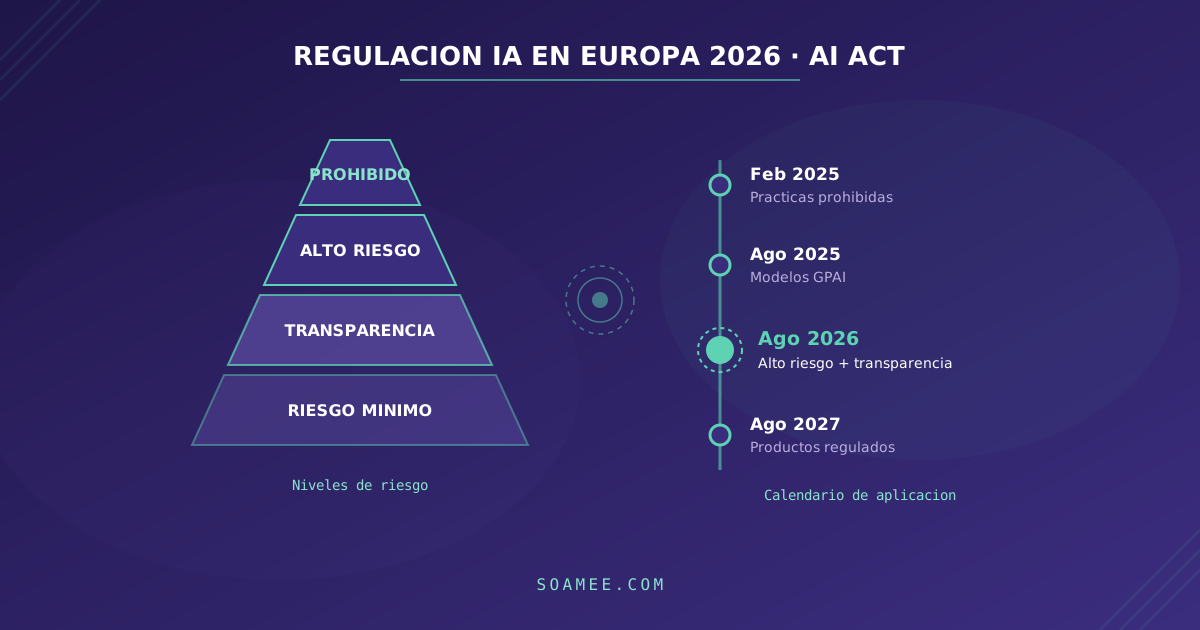
Dal 2 agosto 2026 si applicano gli obblighi di trasparenza dell’AI Act (Regolamento (UE) 2024/1689): un chatbot deve dichiarare di essere un’IA e i contenuti sintetici devono essere contrassegnati. Gli obblighi per l’alto rischio, che dovevano scattare lo stesso giorno, sono stati rinviati: il pacchetto Omnibus digitale, approvato a luglio 2026, li sposta al 2 dicembre 2027 per i sistemi dell’Allegato III. Se la tua azienda ha un chatbot di assistenza clienti, un sistema di scoring, un filtro di curriculum con IA o qualsiasi automazione basata su modelli linguistici, questo regolamento ti riguarda.
In questa guida spieghiamo cosa richiede esattamente l’AI Act, quali obblighi hai in base al tuo caso d’uso e come preparare il tuo software per essere conforme senza frenare l’innovazione. È la naturale continuazione di quanto raccontato in come costruire un agente di IA e agenti di IA per le aziende, ora dal punto di vista della conformità.
Cos’è l’AI Act e perché è importante adesso
L’AI Act (Regolamento sull’IA) è la prima regolamentazione integrale dell’intelligenza artificiale al mondo. È stato pubblicato a luglio 2024, è entrato in vigore il 1° agosto 2024 e si applica in modo scaglionato. Non regola la tecnologia in sé, ma gli usi: classifica i sistemi di IA in base al rischio che comportano per la salute, la sicurezza e i diritti fondamentali, e assegna obblighi proporzionali a quel rischio.
Riguarda qualsiasi azienda che commercializzi, implementi o usi sistemi di IA nell’Unione Europea, indipendentemente da dove sia stabilita. Una startup di Madrid che usa l’API di un modello americano rientra nell’ambito di applicazione tanto quanto il fornitore del modello.
Calendario di applicazione: dove siamo nel 2026
| Data | Cosa entra in applicazione |
|---|---|
| 2 febbraio 2025 | Divieto delle pratiche a rischio inaccettabile e alfabetizzazione in materia di IA (art. 4) |
| 2 agosto 2025 | Obblighi per i modelli per finalità generali (GPAI), governance e sanzioni |
| 2 agosto 2026 | Obblighi di trasparenza (art. 50): chatbot, contenuti sintetici, deepfake |
| 2 dicembre 2026 | Fine del periodo transitorio per la marcatura leggibile dalle macchine nei sistemi generativi già sul mercato |
| 2 agosto 2027 | Modelli di IA per finalità generali (GPAI) immessi sul mercato prima di agosto 2025 |
| 2 dicembre 2027 | Sistemi ad alto rischio dell’Allegato III (lavoro, credito, istruzione, servizi essenziali…) |
| 2 agosto 2028 | Alto rischio integrato in prodotti regolamentati (Allegato I) |
Aggiornamento (ottobre 2026). Quando abbiamo pubblicato questa guida, il rinvio dell’alto rischio era una proposta della Commissione. Ora non più: l’Omnibus digitale sull’IA è stato approvato a luglio 2026 e ha spostato l’Allegato III da agosto 2026 a dicembre 2027, e l’Allegato I da agosto 2027 ad agosto 2028. Gli obblighi restano gli stessi, cambiano solo le date. Non si sono mossi nemmeno la trasparenza dell’articolo 50, che già si applica, e i divieti. L’Omnibus ha inoltre ammorbidito l’articolo 4: l’azienda deve adottare misure perché il suo personale comprenda l’IA che usa, ma non le si chiede più di garantire un livello di conoscenza preciso.
I quattro livelli di rischio
1. Rischio inaccettabile (vietato da febbraio 2025). Manipolazione subliminale, social scoring in stile credito sociale, riconoscimento delle emozioni sul lavoro e nell’istruzione, scraping indiscriminato di immagini facciali per banche dati di riconoscimento. Se il tuo software fa qualcosa di tutto questo, non c’è alcun obbligo da rispettare: va eliminato.
2. Alto rischio (Allegato III da dicembre 2027). Sistemi dell’Allegato III: selezione del personale, valutazione creditizia, accesso a servizi essenziali, istruzione, infrastrutture critiche, biometria. Obblighi completi: sistema di gestione dei rischi, governance dei dati, documentazione tecnica, registrazioni (log), sorveglianza umana, robustezza e cibersicurezza, valutazione della conformità e registrazione nella banca dati europea.
3. Rischio limitato (trasparenza). Chatbot, generazione di contenuti sintetici, deepfake. L’obbligo principale è informare: l’utente deve sapere che sta interagendo con un’IA e i contenuti generati artificialmente devono essere contrassegnati come tali.
4. Rischio minimo. Filtri antispam, sistemi di raccomandazione di prodotti, manutenzione predittiva. Nessun obbligo specifico, anche se si raccomandano codici di condotta volontari.
Cosa significa questo se usi l’IA nel tuo software (casi reali)
La maggior parte delle aziende con cui lavoriamo non addestra modelli: integra modelli esistenti via API. L’AI Act distingue tra fornitore (chi sviluppa o commercializza il sistema) e deployer (chi lo usa sotto la propria autorità). I tuoi obblighi dipendono dal ruolo e dal caso d’uso:
Chatbot di assistenza clienti
Rischio limitato. Devi informare in modo chiaro che l’utente sta parlando con un’IA (a meno che non sia evidente dal contesto), avere un ragionevole meccanismo di escalation verso un umano e formare il team che lo gestisce. Se hai costruito il chatbot su un LLM di terzi, come spieghiamo in come creare un agente di IA per l’assistenza clienti, il fornitore del modello ha i propri obblighi GPAI, ma la trasparenza verso il tuo cliente è responsabilità tua.
Filtro di curriculum o valutazione dei candidati
Alto rischio (Allegato III, punto 4). Qui gli obblighi sono seri: sorveglianza umana effettiva (l’IA non può scartare candidati senza revisione), registri di funzionamento, dati di addestramento rappresentativi e privi di bias, e informazione ai candidati. Se acquisti questa funzionalità da un fornitore SaaS, hai comunque obblighi come deployer: usare il sistema secondo le istruzioni, garantire la sorveglianza umana e conservare i log.
Scoring creditizio o assicurativo
Alto rischio. Stessi obblighi del caso precedente. Inoltre, il cliente interessato da una decisione ha diritto a una spiegazione della logica del sistema.
Generazione di contenuti (marketing, report, immagini)
Rischio limitato. I contenuti sintetici devono essere identificabili come tali (marcatura leggibile dalle macchine quando tecnicamente fattibile). Per l’uso interno senza pubblicazione, gli obblighi sono minimi.
Automazione di processi interni con LLM
Rischio minimo in generale, a meno che il processo non riguardi decisioni sulle persone (buste paga no, promozioni sì). L’obbligo trasversale già in vigore da febbraio 2025 è l’alfabetizzazione in materia di IA: devi adottare misure perché il tuo team comprenda le capacità e i limiti dei sistemi che usa.
Checklist di conformità
- Inventario: elenca tutti i sistemi di IA in uso, inclusi i SaaS di terzi con funzionalità di IA (CRM con scoring, ATS con ranking dei candidati…). È il passo che quasi nessuno ha fatto e quello che riserva più sorprese.
- Classificazione: assegna a ogni sistema il suo livello di rischio. La maggior parte ricadrà in minimo o limitato; identifica i pochi ad alto rischio.
- Ruoli: determina se sei fornitore o deployer di ogni sistema. Attenzione al fine-tuning e al white label: commercializzare con il tuo marchio un sistema ad alto rischio ti trasforma in fornitore.
- Trasparenza: verifica che i tuoi chatbot si identifichino come IA e che i contenuti generati siano contrassegnati quando previsto.
- Sorveglianza umana: nei sistemi che riguardano le persone, documenta chi rivede cosa e con quale reale capacità di intervenire. Se le persone approvano il 99% di ciò che il sistema propone, misura se lo stanno davvero rivedendo.
- Documentazione e log: attiva la registrazione degli eventi nei tuoi sistemi di IA e documenta le decisioni di progettazione. Per l’alto rischio è obbligatorio; per il resto, è la tua migliore difesa.
- Formazione: rispetta l’articolo 4 con formazione pratica al team (cosa può e non può fare l’IA che usano, come individuare errori e allucinazioni).
- Contratti con i fornitori: chiedi ai tuoi fornitori di IA la documentazione di conformità. I fornitori GPAI seri (OpenAI, Anthropic, Google) pubblicano documentazione specifica per l’AI Act.
Sanzioni: cosa rischi
- Fino a 35 M€ o il 7% del fatturato globale per pratiche vietate.
- Fino a 15 M€ o il 3% per la violazione degli obblighi dei sistemi ad alto rischio o di trasparenza.
- Fino a 7,5 M€ o l’1% per aver fornito informazioni scorrette alle autorità.
In Spagna l’autorità di vigilanza è l’AESIA (Agenzia Spagnola di Supervisione dell’Intelligenza Artificiale), ed esiste un sandbox normativo per testare i sistemi ad alto rischio in un ambiente controllato prima di lanciarli sul mercato.
Conformità by design: il vantaggio di costruire bene fin dall’inizio
L’errore più comune che vediamo è trattare l’AI Act come una pratica legale che si risolve con un documento. In pratica, la conformità si decide nell’architettura del software:
- Tracciabilità: registrare prompt, risposte e decisioni del modello fin dal primo giorno costa poco; aggiungerlo a posteriori su un sistema in produzione è un progetto a sé stante.
- Human-in-the-loop: progettare i flussi in modo che l’IA proponga e una persona decida (nei casi che lo richiedono) è una decisione di prodotto, non una toppa.
- Valutazione continua: i test di qualità e di bias sugli output del modello (eval) sono l’evidenza tecnica che il tuo sistema fa quello che dici che fa.
- Disaccoppiamento dal modello: se la tua architettura permette di cambiare fornitore di modello, puoi reagire se un fornitore non rispetta i suoi obblighi GPAI.
In Soamee costruiamo agenti e sistemi di IA per le aziende con questi principi incorporati fin dalla progettazione, e facciamo audit di IA responsabile su sistemi già in funzione. Se stai integrando l’IA nel tuo prodotto o automatizzando processi e vuoi farlo rispettando l’AI Act senza frenare lo sviluppo, parliamone.
Conclusione
L’AI Act non vieta di usare l’IA nella tua azienda: regola come usarla in modo responsabile. Per la grande maggioranza dei casi d’uso (chatbot, generazione di contenuti, automazione interna) gli obblighi sono sostenibili: trasparenza, formazione e buon senso documentato. I sistemi ad alto rischio richiedono di più, ma sono una minoranza identificabile con un inventario ben fatto.
La trasparenza si applica già da agosto 2026. Per l’alto rischio mancano poco più di quattordici mesi, un termine breve se bisogna aggiungere tracciabilità e sorveglianza umana a un sistema che è già in produzione. Le pratiche richieste dal regolamento (tracciabilità, sorveglianza, valutazione) sono le stesse che fanno funzionare bene un sistema di IA in produzione.