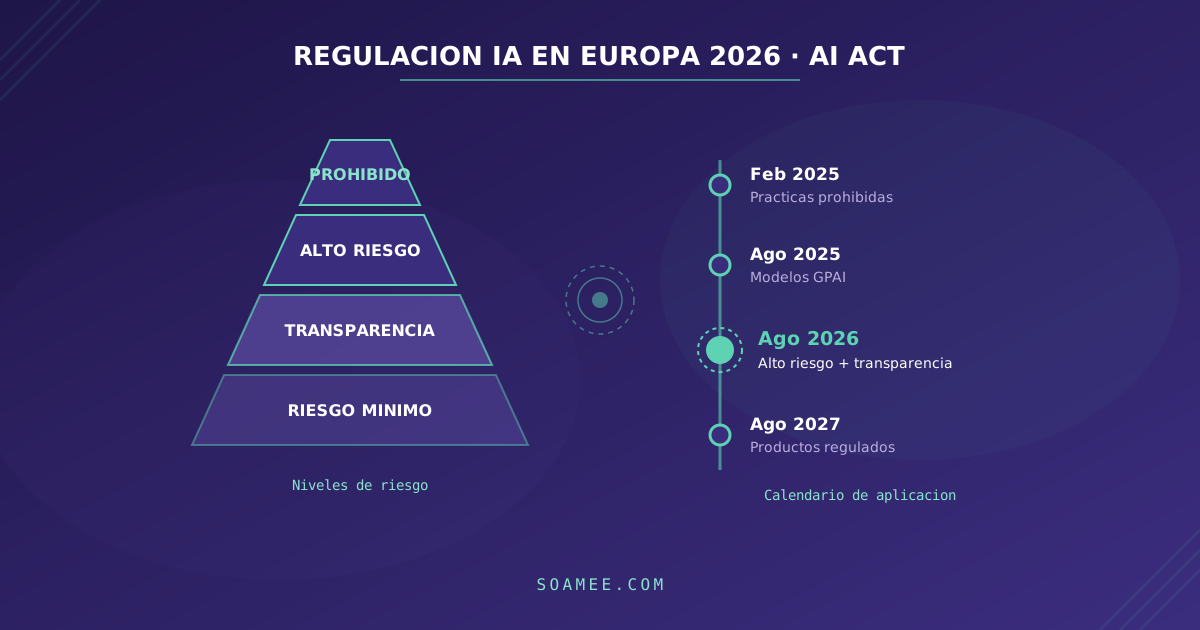
Seit dem 2. August 2026 gelten die Transparenzpflichten der KI-Verordnung (AI Act, Verordnung (EU) 2024/1689): Ein Chatbot muss offenlegen, dass er eine KI ist, und synthetische Inhalte müssen gekennzeichnet sein. Die Hochrisiko-Pflichten, die am selben Tag starten sollten, wurden verschoben: Das im Juli 2026 verabschiedete Digital-Omnibus-Paket legt sie für Systeme nach Anhang III auf den 2. Dezember 2027. Wenn Ihr Unternehmen einen Kundenservice-Chatbot, ein Scoring-System, einen KI-gestützten Lebenslauf-Filter oder irgendeine auf Sprachmodellen basierende Automatisierung betreibt, betrifft Sie diese Regulierung.
In diesem Leitfaden erklären wir, was die KI-Verordnung genau verlangt, welche Pflichten Sie je nach Anwendungsfall haben und wie Sie Ihre Software auf die Compliance vorbereiten, ohne die Innovation auszubremsen. Er ist die natürliche Fortsetzung dessen, was wir in So bauen Sie einen KI-Agenten und KI-Agenten für Unternehmen erzählt haben – jetzt aus dem Blickwinkel der Compliance.
Was die KI-Verordnung ist und warum sie jetzt wichtig ist
Die KI-Verordnung ist die weltweit erste umfassende Regulierung künstlicher Intelligenz. Sie wurde im Juli 2024 veröffentlicht, trat am 1. August 2024 in Kraft und gilt gestaffelt. Sie reguliert nicht die Technologie an sich, sondern die Anwendungen: Sie klassifiziert KI-Systeme nach dem Risiko, das sie für Gesundheit, Sicherheit und Grundrechte darstellen, und weist diesem Risiko verhältnismäßige Pflichten zu.
Sie betrifft jedes Unternehmen, das KI-Systeme in der Europäischen Union vermarktet, einsetzt oder nutzt, unabhängig davon, wo es niedergelassen ist. Ein Startup aus Madrid, das die API eines amerikanischen Modells nutzt, fällt genauso in den Anwendungsbereich wie der Anbieter des Modells.
Anwendungszeitplan: Wo wir 2026 stehen
| Datum | Was anwendbar wird |
|---|---|
| 2. Februar 2025 | Verbot von Praktiken mit unannehmbarem Risiko und KI-Kompetenz (Art. 4) |
| 2. August 2025 | Pflichten für KI-Modelle mit allgemeinem Verwendungszweck (GPAI), Governance und Sanktionen |
| 2. August 2026 | Transparenzpflichten (Art. 50): Chatbots, synthetische Inhalte, Deepfakes |
| 2. Dezember 2026 | Ende der Übergangsfrist für die maschinenlesbare Kennzeichnung bei generativen Systemen, die bereits auf dem Markt waren |
| 2. August 2027 | KI-Modelle mit allgemeinem Verwendungszweck (GPAI), die vor August 2025 auf den Markt kamen |
| 2. Dezember 2027 | Hochrisiko-Systeme nach Anhang III (Beschäftigung, Kredit, Bildung, wesentliche Dienstleistungen…) |
| 2. August 2028 | Hochrisiko-KI in regulierten Produkten (Anhang I) |
Aktualisierung (Oktober 2026). Als wir diesen Leitfaden veröffentlicht haben, war die Verschiebung der Hochrisiko-Pflichten ein Vorschlag der Kommission. Inzwischen ist sie beschlossen: Der Digital Omnibus zur KI wurde im Juli 2026 verabschiedet und hat Anhang III von August 2026 auf Dezember 2027 verschoben, Anhang I von August 2027 auf August 2028. Die Pflichten selbst bleiben gleich, nur die Fristen ändern sich. Unverändert blieben auch die Transparenzpflichten nach Artikel 50, die bereits gelten, und die Verbote. Außerdem hat der Omnibus Artikel 4 abgeschwächt: Unternehmen müssen Maßnahmen ergreifen, damit ihre Beschäftigten die eingesetzte KI verstehen, ein bestimmtes Kenntnisniveau müssen sie aber nicht mehr gewährleisten.
Die vier Risikostufen
1. Unannehmbares Risiko (seit Februar 2025 verboten). Unterschwellige Manipulation, Social Scoring im Stil des Sozialkredits, Emotionserkennung am Arbeitsplatz und im Bildungswesen, wahlloses Scraping von Gesichtsbildern für Erkennungsdatenbanken. Wenn Ihre Software etwas davon tut, gibt es keine Pflicht zu erfüllen: Es muss entfernt werden.
2. Hohes Risiko (Anhang III ab Dezember 2027). Systeme nach Anhang III: Personalauswahl, Kreditwürdigkeitsprüfung, Zugang zu wesentlichen Dienstleistungen, Bildung, kritische Infrastrukturen, Biometrie. Vollständige Pflichten: Risikomanagementsystem, Daten-Governance, technische Dokumentation, Aufzeichnungen (Logs), menschliche Aufsicht, Robustheit und Cybersicherheit, Konformitätsbewertung und Registrierung in der europäischen Datenbank.
3. Begrenztes Risiko (Transparenz). Chatbots, Erzeugung synthetischer Inhalte, Deepfakes. Die Hauptpflicht ist zu informieren: Der Nutzer muss wissen, dass er mit einer KI interagiert, und künstlich erzeugte Inhalte müssen als solche gekennzeichnet sein.
4. Minimales Risiko. Spamfilter, Produktempfehlungssysteme, vorausschauende Wartung. Keine spezifischen Pflichten, wobei freiwillige Verhaltenskodizes empfohlen werden.
Was das bedeutet, wenn Sie KI in Ihrer Software nutzen (reale Fälle)
Die meisten Unternehmen, mit denen wir arbeiten, trainieren keine Modelle: Sie integrieren bestehende Modelle per API. Die KI-Verordnung unterscheidet zwischen Anbieter (wer das System entwickelt oder vermarktet) und Betreiber (wer es unter eigener Verantwortung nutzt). Ihre Pflichten hängen von der Rolle und vom Anwendungsfall ab:
Kundenservice-Chatbot
Begrenztes Risiko. Sie müssen klar darüber informieren, dass der Nutzer mit einer KI spricht (außer es ist aus dem Kontext offensichtlich), einen angemessenen Eskalationsmechanismus zu einem Menschen vorhalten und das Team schulen, das ihn betreibt. Wenn Sie den Chatbot auf einem LLM eines Drittanbieters aufgebaut haben, wie wir in So erstellen Sie einen KI-Agenten für den Kundenservice erklären, hat der Modellanbieter seine eigenen GPAI-Pflichten – aber die Transparenz gegenüber Ihrem Kunden liegt in Ihrer Verantwortung.
Lebenslauf-Filter oder Bewerberbewertung
Hohes Risiko (Anhang III, Punkt 4). Hier sind die Pflichten ernst: wirksame menschliche Aufsicht (die KI darf Bewerber nicht ohne Überprüfung aussortieren), Betriebsprotokolle, repräsentative und nicht verzerrte Trainingsdaten sowie Information der Bewerber. Wenn Sie diese Funktionalität von einem SaaS-Anbieter kaufen, haben Sie weiterhin Pflichten als Betreiber: das System gemäß den Anweisungen nutzen, die menschliche Aufsicht sicherstellen und die Logs aufbewahren.
Kredit- oder Versicherungs-Scoring
Hohes Risiko. Dieselben Pflichten wie im vorherigen Fall. Zusätzlich hat der von einer Entscheidung betroffene Kunde das Recht auf eine Erklärung der Logik des Systems.
Content-Erstellung (Marketing, Berichte, Bilder)
Begrenztes Risiko. Synthetische Inhalte müssen als solche identifizierbar sein (maschinenlesbare Kennzeichnung, wo technisch machbar). Für die interne Nutzung ohne Veröffentlichung sind die Pflichten minimal.
Automatisierung interner Prozesse mit LLMs
In der Regel minimales Risiko, es sei denn, der Prozess betrifft Entscheidungen über Personen (Gehaltsabrechnung nein, Beförderungen ja). Die übergreifende Pflicht, die seit Februar 2025 bereits gilt, ist die KI-Kompetenz: Sie müssen Maßnahmen ergreifen, damit Ihr Team die Fähigkeiten und Grenzen der Systeme versteht, die es nutzt.
Compliance-Checkliste
- Inventar: Listen Sie alle eingesetzten KI-Systeme auf, einschließlich Drittanbieter-SaaS mit KI-Funktionen (CRM mit Scoring, ATS mit Bewerber-Ranking…). Es ist der Schritt, den fast niemand gemacht hat, und der, der die meisten Überraschungen birgt.
- Klassifizierung: Ordnen Sie jedem System seine Risikostufe zu. Die meisten werden unter minimal oder begrenzt fallen; identifizieren Sie die wenigen mit hohem Risiko.
- Rollen: Bestimmen Sie, ob Sie für jedes System Anbieter oder Betreiber sind. Vorsicht bei Fine-Tuning und White-Label: Ein Hochrisiko-System unter der eigenen Marke zu vermarkten macht Sie zum Anbieter.
- Transparenz: Prüfen Sie, dass sich Ihre Chatbots als KI zu erkennen geben und dass generierte Inhalte gekennzeichnet werden, wo es erforderlich ist.
- Menschliche Aufsicht: Dokumentieren Sie bei Systemen, die Personen betreffen, wer was überprüft und mit welcher realen Eingriffsmöglichkeit. Wenn Menschen 99 % dessen freigeben, was das System vorschlägt, messen Sie, ob sie es wirklich prüfen.
- Dokumentation und Logs: Aktivieren Sie die Ereignisprotokollierung in Ihren KI-Systemen und dokumentieren Sie die Designentscheidungen. Bei hohem Risiko ist das verpflichtend; für alles andere ist es Ihre beste Verteidigung.
- Schulung: Erfüllen Sie Artikel 4 mit praxisnaher Teamschulung (was die genutzte KI kann und nicht kann, wie man Fehler und Halluzinationen erkennt).
- Verträge mit Anbietern: Fordern Sie von Ihren KI-Anbietern die Konformitätsdokumentation an. Seriöse GPAI-Anbieter (OpenAI, Anthropic, Google) veröffentlichen spezifische Dokumentation zur KI-Verordnung.
Sanktionen: Was auf dem Spiel steht
- Bis zu 35 Mio. € oder 7 % des weltweiten Umsatzes für verbotene Praktiken.
- Bis zu 15 Mio. € oder 3 % für die Verletzung von Pflichten bei Hochrisiko-Systemen oder Transparenzpflichten.
- Bis zu 7,5 Mio. € oder 1 % für falsche Angaben gegenüber den Behörden.
In Spanien ist die Aufsichtsbehörde die AESIA (Spanische Agentur für die Aufsicht über Künstliche Intelligenz), und es gibt eine regulatorische Sandbox, um Hochrisiko-Systeme in einer kontrollierten Umgebung zu testen, bevor sie auf den Markt gebracht werden.
Compliance by Design: der Vorteil, von Anfang an richtig zu bauen
Der häufigste Fehler, den wir sehen, ist, die KI-Verordnung als juristische Formalität zu behandeln, die sich mit einem Dokument erledigen lässt. In der Praxis entscheidet sich die Compliance in der Softwarearchitektur:
- Nachvollziehbarkeit: Prompts, Antworten und Entscheidungen des Modells vom ersten Tag an zu protokollieren kostet wenig; es nachträglich in ein produktives System einzubauen ist ein Projekt für sich.
- Human-in-the-Loop: Die Abläufe so zu gestalten, dass die KI vorschlägt und ein Mensch entscheidet (in den Fällen, die es erfordern), ist eine Produktentscheidung, kein Flicken.
- Kontinuierliche Evaluierung: Qualitäts- und Bias-Tests der Modellausgaben (Evals) sind der technische Nachweis, dass Ihr System das tut, was Sie behaupten.
- Entkopplung vom Modell: Wenn Ihre Architektur den Wechsel des Modellanbieters erlaubt, können Sie reagieren, falls ein Anbieter seine GPAI-Pflichten nicht erfüllt.
Bei Soamee bauen wir KI-Agenten und KI-Systeme für Unternehmen mit diesen Prinzipien, die von Anfang an ins Design integriert sind, und führen Audits für verantwortungsvolle KI an Systemen durch, die bereits im Einsatz sind. Wenn Sie KI in Ihr Produkt integrieren oder Prozesse automatisieren und dabei die KI-Verordnung erfüllen wollen, ohne die Entwicklung auszubremsen, sprechen wir darüber.
Fazit
Die KI-Verordnung verbietet nicht den Einsatz von KI in Ihrem Unternehmen: Sie regelt, wie man sie verantwortungsvoll einsetzt. Für die große Mehrheit der Anwendungsfälle (Chatbots, Content-Erstellung, interne Automatisierung) sind die Pflichten gut zu stemmen: Transparenz, Schulung und dokumentierter gesunder Menschenverstand. Hochrisiko-Systeme verlangen mehr, aber sie sind eine identifizierbare Minderheit, wenn das Inventar gut gemacht ist.
Die Transparenzpflichten gelten seit August 2026. Für Hochrisiko-Systeme bleiben gut vierzehn Monate, und das ist knapp, wenn ein System, das bereits in Produktion läuft, nachträglich Nachvollziehbarkeit und menschliche Aufsicht bekommen muss. Die Praktiken, die die Verordnung verlangt (Nachvollziehbarkeit, Aufsicht, Evaluierung), sind dieselben, die dafür sorgen, dass ein KI-System in der Produktion gut funktioniert.