De todas las obligaciones del AI Act, la del artículo 4 es la que afecta a más empresas y la que menos se ha atendido. No depende del nivel de riesgo: basta con que alguien de la empresa use un sistema de IA en su trabajo. Y en 2026 eso incluye a casi todo el mundo, desde quien redacta correos con ChatGPT hasta quien filtra currículums con el ATS.
Se aplica desde febrero de 2025. En julio de 2026, el Ómnibus Digital le cambió la redacción, y conviene saber exactamente en qué.
Qué decía y qué dice ahora
La versión original obligaba a proveedores y responsables del despliegue a adoptar medidas para garantizar que su personal tuviera un nivel suficiente de alfabetización en IA. Era una obligación de resultado: si un empleado no sabía lo suficiente, la empresa incumplía.
Tras el Ómnibus, la obligación es de medios: hay que adoptar medidas para apoyar el desarrollo de esa alfabetización, y el texto aclara que no exige garantizar un nivel concreto en cada persona. El considerando del Ómnibus lo justifica por la carga que suponía para las pymes.
Lo que no cambió:
- La obligación sigue existiendo. Lo que cambió es cómo se mide, no si hay que cumplirla.
- El ámbito. Cubre al personal propio y a otras personas que usan los sistemas en nombre de la empresa: colaboradores, autónomos, una agencia que gestiona tus campañas con IA.
- El contexto. Las medidas tienen que tener en cuenta los conocimientos técnicos de cada persona, su experiencia y el contexto en el que se usa el sistema. Una formación genérica igual para todos encaja mal con eso.
En la práctica, “adoptar medidas” se demuestra con registros. Las preguntas y respuestas que publicó la Comisión en mayo de 2025 ya indicaban que no hace falta medir el nivel de cada empleado y que bastan registros internos.
El riesgo que la formación sí resuelve
Más allá del cumplimiento, hay un motivo práctico para tomarse esto en serio, y está en lo que la gente hace con las herramientas de IA cuando nadie le ha explicado nada:
- Pegar datos personales en un chatbot gratuito. Una lista de clientes para que la ordene, un contrato con nombres y DNI para que lo resuma. Según la herramienta y el plan, esos datos pueden usarse para entrenar modelos o procesarse fuera de la UE, y eso es un problema de RGPD antes que de AI Act.
- Fiarse de una cifra o una cita inventada. Un informe con una sentencia que no existe o un dato de mercado que el modelo se sacó de la nada.
- Aceptar lo que propone el sistema sin mirarlo. Un ATS que ordena candidatos y una persona que solo entrevista a los cinco primeros.
Las tres se reducen con reglas claras y media hora de explicación con ejemplos del propio trabajo de cada equipo.
Un plan por puestos para una pyme
1. Inventario de uso. Pregunta a cada equipo qué herramientas de IA usa, con qué cuenta (personal o de empresa) y para qué. Sale casi siempre una lista más larga de lo esperado, con herramientas que nadie aprobó.
2. Normas de uso en una página. Qué herramientas están aprobadas y con qué plan, qué datos no se pegan nunca (datos personales de clientes, datos de salud, contratos, código con credenciales), qué hay que revisar antes de publicar o enviar algo generado con IA, y a quién preguntar cuando hay dudas.
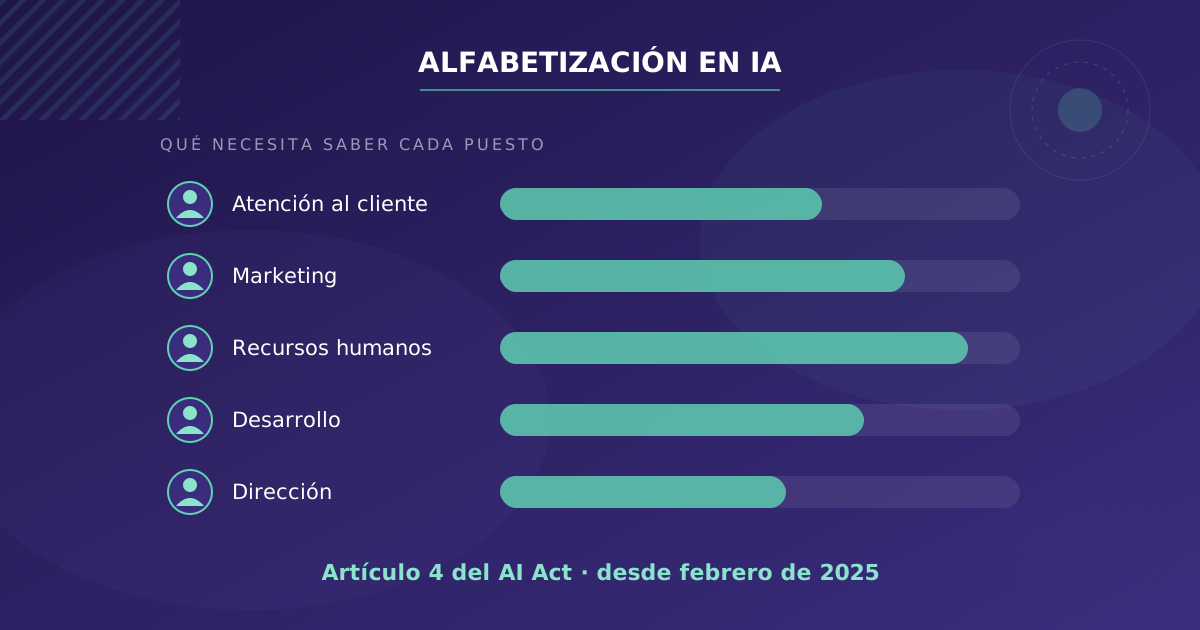
3. Formación según el puesto. Lo que necesita saber cada perfil es distinto:
| Perfil | Qué usa | Qué tiene que saber |
|---|---|---|
| Atención al cliente | Chatbot de la web, asistente de respuestas | Que el chatbot puede prometer cosas que la empresa no ofrece, cómo detectarlo y cuándo pasar la conversación a una persona |
| Marketing | Generadores de texto, imagen y vídeo | Qué contenido hay que etiquetar como generado con IA, derechos de imagen y licencias de uso comercial |
| Recursos humanos | ATS con ranking o filtrado | Que es un sistema de alto riesgo, que la decisión final es suya y cómo revisar los candidatos que el sistema descarta |
| Desarrollo | Asistentes de código, APIs de modelos | Qué datos salen hacia el proveedor, cómo evaluar las salidas de un modelo y qué registrar |
| Dirección | Todo lo anterior | Qué sistemas hay, qué nivel de riesgo tienen y quién responde de cada uno |
4. Registro. Una hoja con quién recibió qué formación y cuándo, las normas de uso con su fecha de versión y los cambios cuando se incorpora una herramienta nueva. Es lo que enseñarías si la AESIA o un cliente lo pidiera.
5. Repaso cuando cambian las herramientas. No hace falta un curso anual. Cada vez que se aprueba una herramienta nueva o cambia una función importante, un aviso al equipo afectado con lo que cambia.
Cómo encaja con el resto del AI Act
La alfabetización es la base del resto de obligaciones. La supervisión humana que exigirá el alto riesgo desde diciembre de 2027 no funciona si quien supervisa no entiende dónde falla el sistema. La transparencia del artículo 50, que se aplica desde agosto de 2026, depende de que marketing sepa qué contenido hay que etiquetar.
Tienes el calendario completo en la guía del AI Act, y la parte ética, que va más allá de lo obligatorio, en cómo convertir principios en pruebas.
Si quieres empezar por el inventario, es el primer paso de nuestra auditoría de IA responsable: sale la lista de sistemas, el nivel de riesgo de cada uno y qué necesita saber cada equipo que los usa.